Agentes de IA
Claude Code corrige fallos de aislamiento y configuración MCP
Claude Code 2.1.309 corrige fallos en su sandbox y en el archivo de configuración MCP. Por qué siguen importando los permisos de cada herramienta.
El aislamiento también debe cubrir lo que ocurre antes del comando
Claude Code 2.1.309, publicado el 22 de octubre de 2026, corrige varios fallos en los límites de ejecución del agente. Uno afectaba a los archivos de inicio del intérprete de comandos: en macOS y Linux podían ejecutarse fuera del sandbox antes de cada comando. La corrección importa porque esos archivos también pueden ejecutar código.
La actualización también impide que los comandos aislados y las ediciones aceptadas automáticamente modifiquen el archivo de configuración MCP indicado con --mcp-config. Es la configuración que define conexiones con herramientas externas. Poder cambiarla durante una tarea altera algo más que el código que has pedido revisar.
Un permiso y un sandbox resuelven preguntas distintas
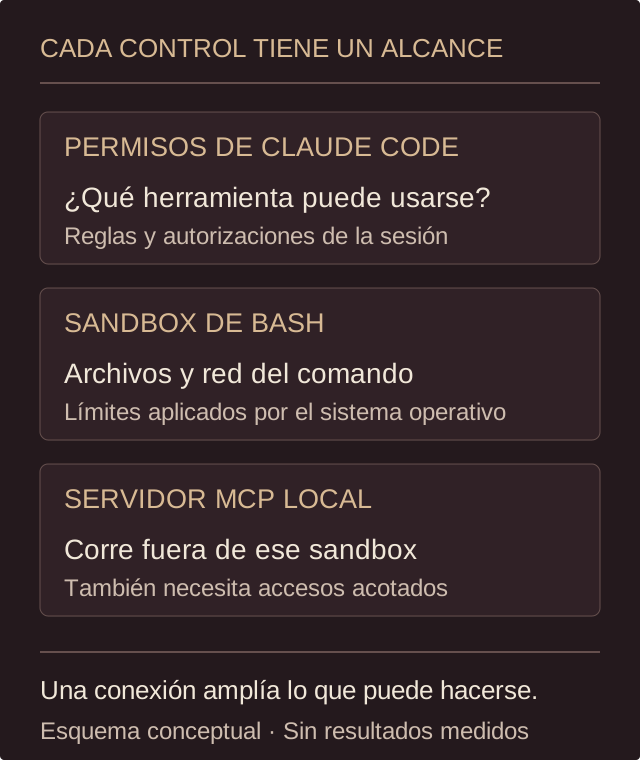
Los permisos deciden qué herramientas puede utilizar Claude Code y cuándo debe pedir autorización. El sandbox limita desde el sistema operativo los archivos y la red a los que llegan los comandos que ejecuta. Son capas complementarias: aprobar una herramienta no describe por sí solo todo lo que podrá tocar su proceso.
Hay otro detalle fácil de pasar por alto. El sandbox de Bash no encierra toda la aplicación. Las herramientas propias para leer o editar archivos siguen sus reglas de permisos, y los servidores MCP locales se ejecutan fuera de ese sandbox. Para valorar el aislamiento necesitas saber qué componente está haciendo cada operación.
Un ejemplo: revisar código sin cambiar sus conexiones
Imagina un asistente que puede editar una copia de una web y consultar documentación mediante un servidor MCP local. Su encargo es corregir un formulario. El acceso a los archivos de esa copia no debería permitirle reescribir la configuración del conector para arrancar otro programa o añadir herramientas distintas.
Es un ejemplo hipotético de por qué esa configuración merece protección. El servidor también debe tener accesos adecuados al trabajo que realiza. Si solo necesita consultar documentos, una credencial con permiso para modificar otros sistemas amplía el alcance aunque los comandos Bash del agente estén bien aislados.
Revisar solo el archivo .mcp.json del proyecto puede dejar conexiones fuera de la revisión. Claude Code también admite servidores configurados en otros ámbitos y mediante plugins. Conviene comprobar qué conexiones carga realmente la sesión.
Actualizar y comprobar el alcance efectivo
Si usas Claude Code, compara tu versión con estas notas y actualiza mediante el mecanismo oficial que corresponda a tu instalación. Después revisa los permisos y el estado del sandbox. La documentación propone comprobar sus límites haciendo que el propio agente ejecute las pruebas: escribir un comando tú mismo en el modo de terminal puede ejecutarlo fuera del aislamiento y no comprobar lo que pretendías.
La versión corrige esos fallos concretos. Para un flujo que consulta información y prepara cambios, seguiría usando un entorno de prueba y accesos acotados al resultado esperado. Una prueba útil debe confirmar qué se ha modificado y qué operaciones han quedado bloqueadas, además de leer el mensaje final del agente.